
01
보완할 항목을 빠르게 확인
통제 매핑(Control Mapping)을 통해 ISMS-P·CIS 등 지원 기준과 기술적 점검 근거를 연결합니다.
WERANA / 서비스
컴플라이언스·감사
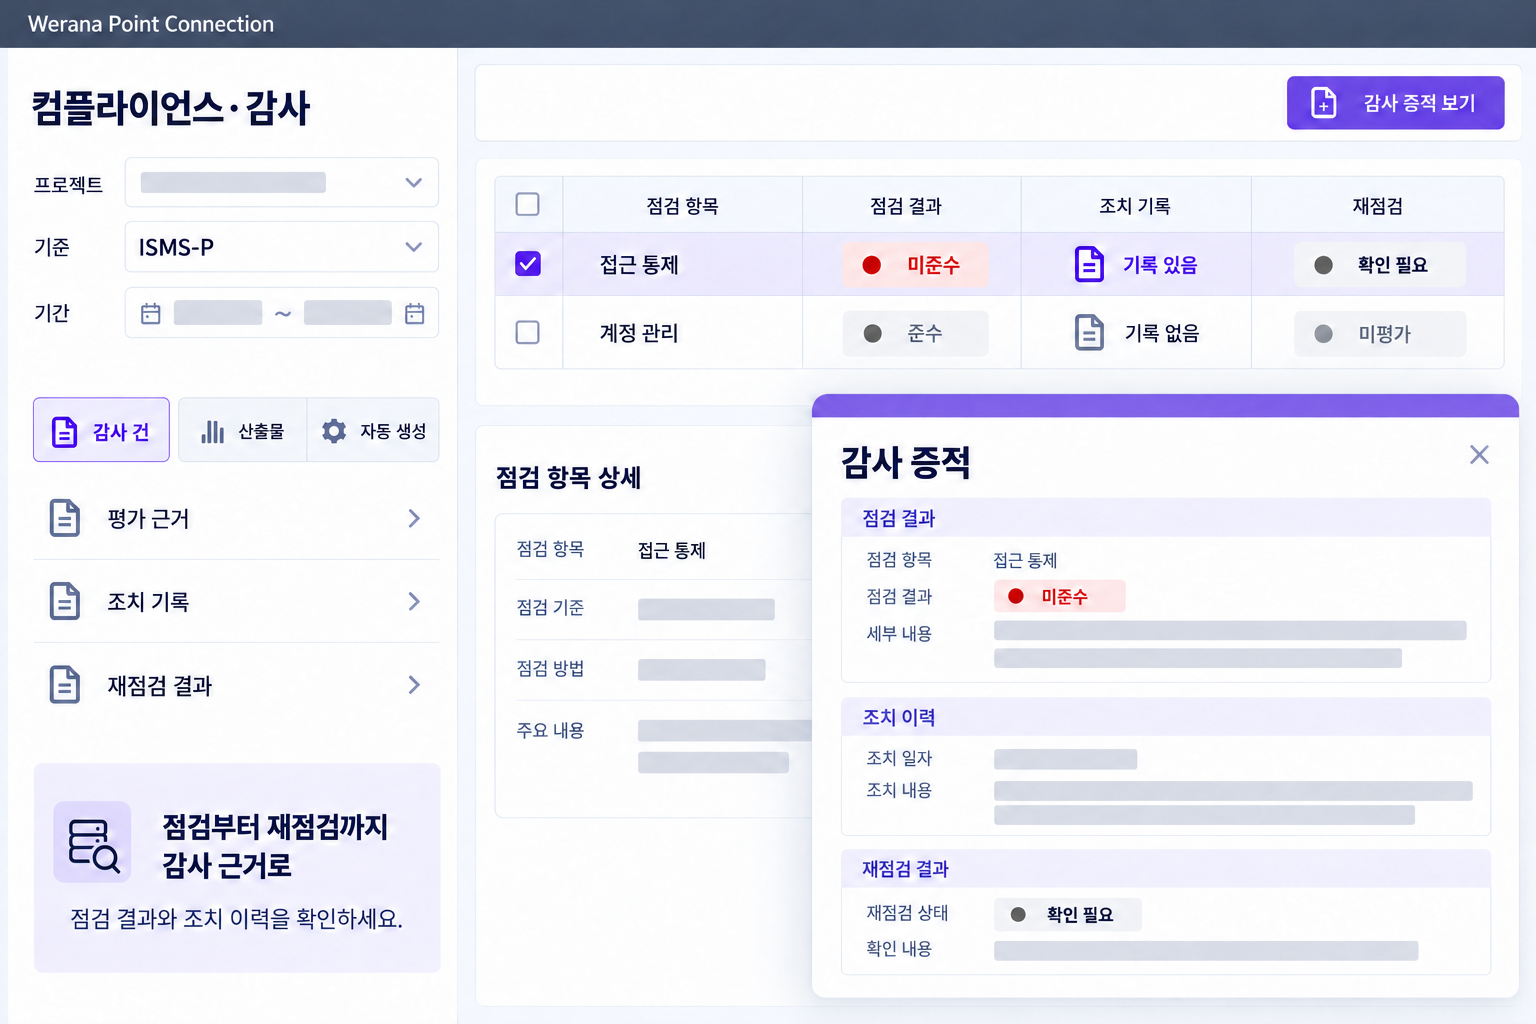
기준별 미준수 항목과 조치·예외·재점검을 연결하고, 프로젝트·기간에 맞는 감사 증적을 정리합니다.
확인 흐름
미준수 확인부터 조치·예외·재점검까지 이어 보고, 필요한 범위의 증적을 정리하세요.
01
통제 매핑(Control Mapping)을 통해 ISMS-P·CIS 등 지원 기준과 기술적 점검 근거를 연결합니다.
02
조치(Remediation)·승인된 예외(Exception)·재점검을 감사 추적(Audit Trail)으로 이어가며 작업 기록과 평가 결과를 구분합니다.
03
감사 증적 패키지(Evidence Package)의 생성·검증 이력과 SHA-256 해시 비교로 제출 파일의 무결성을 확인합니다. 검증 결과는 패키지와 보관 기록의 상태를 함께 살펴봅니다.
적용 환경·지원 범위
관리 대상과 수집 권한, 현재 운영하는 보안체계를 바탕으로 적용 범위를 검토합니다.
도입 시 비교할 보안 분야GRC · ISMS-P · N2SF · STIG · NIST · ISO 27001 · PCI DSS
지원 기준의 기술 항목·매핑 범위와 증적 생성 조건을 안내합니다.
FAQ
조치 기록과 재점검 판정을 구분하고 실제 평가 결과를 감사 증적에 연결합니다.
GRC는 거버넌스·위험·컴플라이언스를 다루는 넓은 분야이며, ISMS-P·N2SF·STIG·NIST·ISO 27001·PCI DSS는 목적과 적용 범위가 서로 다릅니다. 이 서비스는 실제 제공되는 기준·통제 매핑·기술적 점검·증적 범위를 확인해 적용합니다. N2SF 자산 등급 지정이나 일부 룰의 기준 표기만으로 전체 기준 지원·준수 또는 인증 취득을 뜻하지는 않습니다.
보관된 패키지의 예상 SHA-256과 실제 파일 해시, 관련 보관 기록의 일치 여부를 확인합니다. 파일 무결성 검증과 보안 통제 충족 여부는 별개입니다. 조치 기록이 있어도 재점검 결과를 확인해야 하며, 증적 패키지가 인증이나 감사 통과를 보장하지는 않습니다.
현재 관리하는 환경과 확인하려는 과제를 알려주세요. 지원 기능과 수집·설치 조건을 함께 안내합니다.