
01
기준과 실제 설정을 나란히
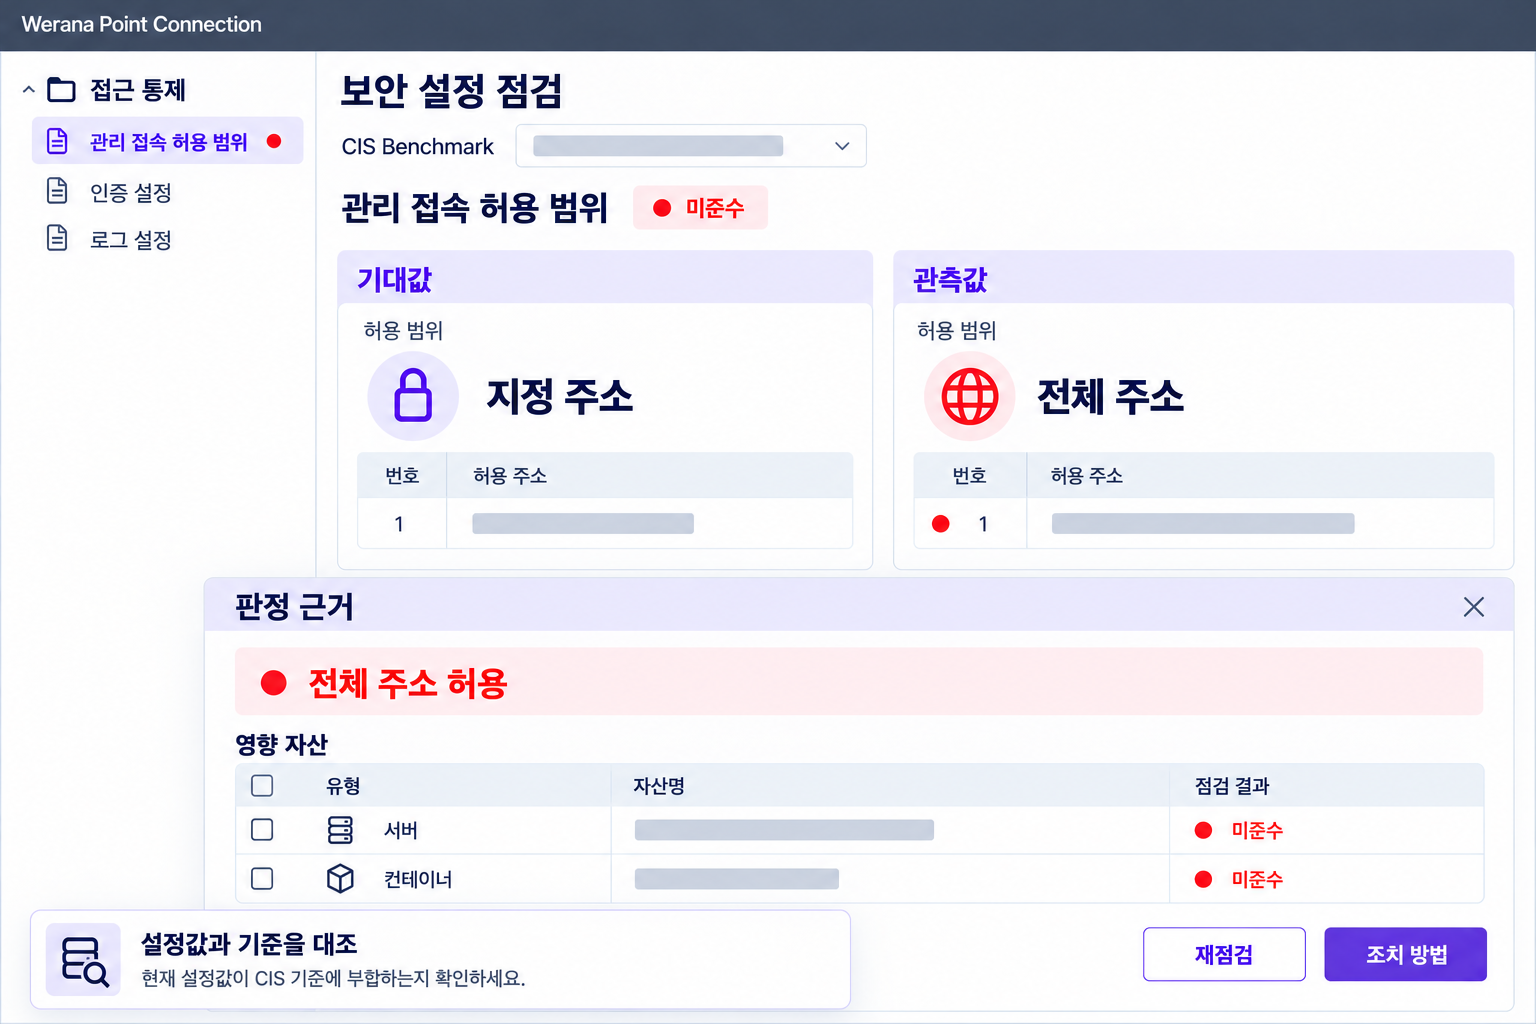
쿠버네티스 보안 설정 관리(KSPM)와 서버 CIS Benchmark 점검에서 기준값·관측값을 대조합니다.
WERANA / 서비스
보안 설정 점검
쿠버네티스 보안 설정과 서버의 지원 기준을 점검하고, 설정 근거와 정책 적용 범위를 함께 살펴봅니다.
확인 흐름
서버와 Kubernetes의 보안 기준을 확인하고, 정책에서 빠진 대상을 찾아보세요.
01
쿠버네티스 보안 설정 관리(KSPM)와 서버 CIS Benchmark 점검에서 기준값·관측값을 대조합니다.
02
NetworkPolicy의 적용 대상과 Ingress TLS 설정을 나눠 확인해 통신 정책과 전송 구간 보호 범위를 살펴봅니다.
03
Security Context의 특권 컨테이너(Privileged Container), Root 실행 조건과 Linux Capabilities 등 설정 근거를 확인합니다. 미준수 항목의 조치 방법을 검토하고 변경 후 재점검으로 결과를 확인하세요.
적용 환경·지원 범위
관리 대상과 수집 권한, 현재 운영하는 보안체계를 바탕으로 적용 범위를 검토합니다.
도입 시 비교할 보안 분야CSPM · KSPM · CWPP · CNAPP
서버·Kubernetes별 기준, 수집 권한과 설정 점검 범위를 명시합니다.
FAQ
설정의 존재·적용 범위와 실제 차단 효과는 다르며, 관측 결과를 함께 확인해야 합니다.
CSPM은 클라우드 리소스 보안 설정, KSPM은 쿠버네티스 보안 설정·준수 상태, CWPP는 워크로드 보호, CNAPP은 이러한 영역을 통합하는 제품 분류입니다. 이 페이지는 서버와 쿠버네티스의 지원 점검 항목을 설명합니다. AWS·Azure·GCP 등 사업자별 리소스 설정 점검은 지원 연동과 항목을 별도로 확인합니다.
정책과 설정의 존재, 적용 대상, 실제 통신에서의 효과는 구분해야 합니다. NetworkPolicy의 선택 대상과 수신·송신 조건, Ingress의 TLS 설정을 각각 확인합니다. 특권 실행과 Root 실행 등 Security Context 점검도 네트워크 보호와 별도 항목입니다.
현재 관리하는 환경과 확인하려는 과제를 알려주세요. 지원 기능과 수집·설치 조건을 함께 안내합니다.