
01
무엇으로 구성됐는지 확인
소프트웨어 자재명세서(SBOM)와 소프트웨어 구성요소 분석(SCA)을 활용합니다. CycloneDX 기반 구성정보와 패키지 식별자(PURL)를 취약점 근거와 연결합니다.
WERANA / 서비스
취약점 분석
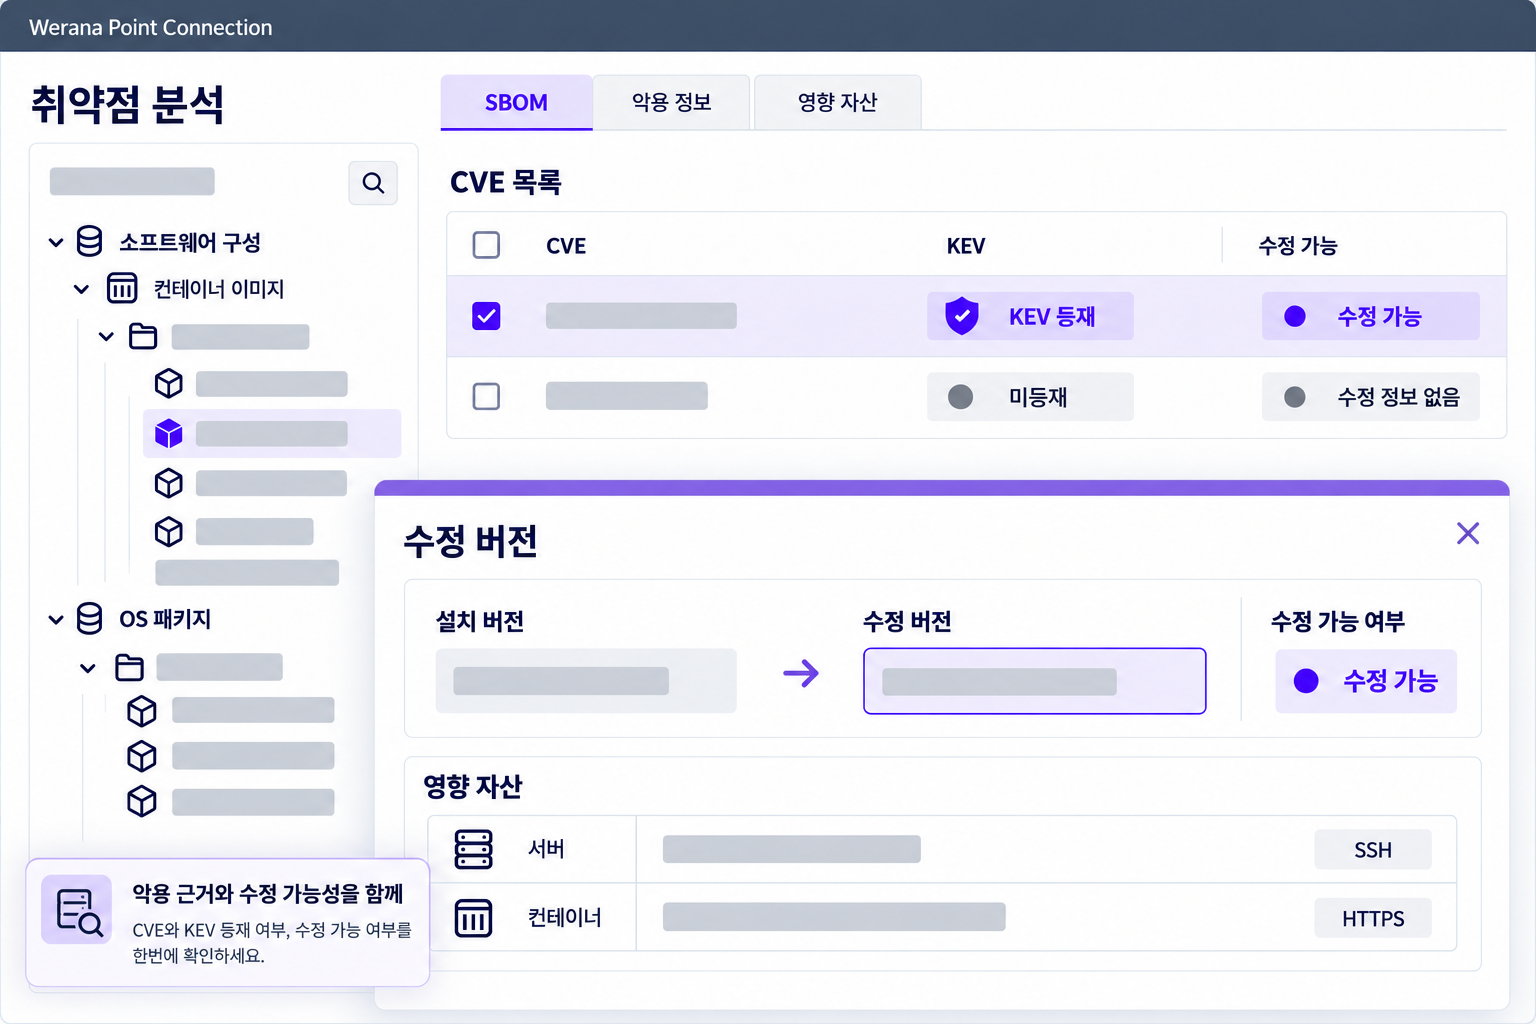
이미지·OS 패키지의 SBOM 구성요소를 분석하고, 관련 CVE와 영향 자산·악용·수정 정보를 함께 확인합니다.
확인 흐름
취약점 개수에 머무르지 않고 악용 근거와 수정 가능성을 비교해 먼저 살펴볼 범위를 좁히세요.
01
소프트웨어 자재명세서(SBOM)와 소프트웨어 구성요소 분석(SCA)을 활용합니다. CycloneDX 기반 구성정보와 패키지 식별자(PURL)를 취약점 근거와 연결합니다.
02
CVE 식별자, CVSS 심각도, EPSS 악용 가능성, CISA KEV 실제 악용 이력을 구분합니다. CWE 취약점 유형과 수집된 CPE 제품 식별 정보도 관련 근거로 살펴봅니다.
03
취약점 관리(Vulnerability Management)에서 설치 버전·수정 버전·패치 가능 여부와 영향 자산을 함께 확인합니다. CPE 기반 네트워크 서비스·OS 매칭은 정밀 패키지 분석과 구분해 조치를 검토하세요.
적용 환경·지원 범위
관리 대상과 수집 권한, 현재 운영하는 보안체계를 바탕으로 적용 범위를 검토합니다.
도입 시 비교할 보안 분야SCA · SBOM · SPDX · VEX · Vulnerability Management
수집한 이미지·OS 패키지 기반 분석 범위와 제공 정보를 안내합니다.
FAQ
수집한 컨테이너 이미지와 OS 패키지를 기반으로 구성요소·CVE·영향 자산을 분석합니다.
SBOM은 소프트웨어 구성요소 명세, SCA는 구성요소 분석, CycloneDX·SPDX는 SBOM에 쓰이는 표준 형식입니다. VEX는 특정 제품에 대한 취약점 영향 여부를 전달하는 정보입니다. Werana Point Connection은 CycloneDX 기반 이미지·OS 패키지 분석을 설명합니다. SPDX 가져오기·내보내기와 VEX 처리, 라이선스 관리 범위는 별도로 확인해야 합니다.
CVSS는 취약점의 심각도, EPSS는 악용 가능성 예측, CISA KEV는 알려진 실제 악용 이력을 설명합니다. 각 지표의 제공 여부와 함께 영향 자산·노출 조건·수정 버전을 검토합니다. CWE·CPE·PURL은 각각 취약점 유형·제품·패키지를 구분하는 정보이며, 점수가 없다고 안전한 것은 아닙니다.
현재 관리하는 환경과 확인하려는 과제를 알려주세요. 지원 기능과 수집·설치 조건을 함께 안내합니다.