
01
증거에 근거한 사건 조사
사건 관리(Case Management)에서 담당자·처리 상태, 증거의 포함·제외 사유와 판단을 사건 타임라인(Incident Timeline)으로 연결합니다.
WERANA / 서비스
사건 조사·업무 기록
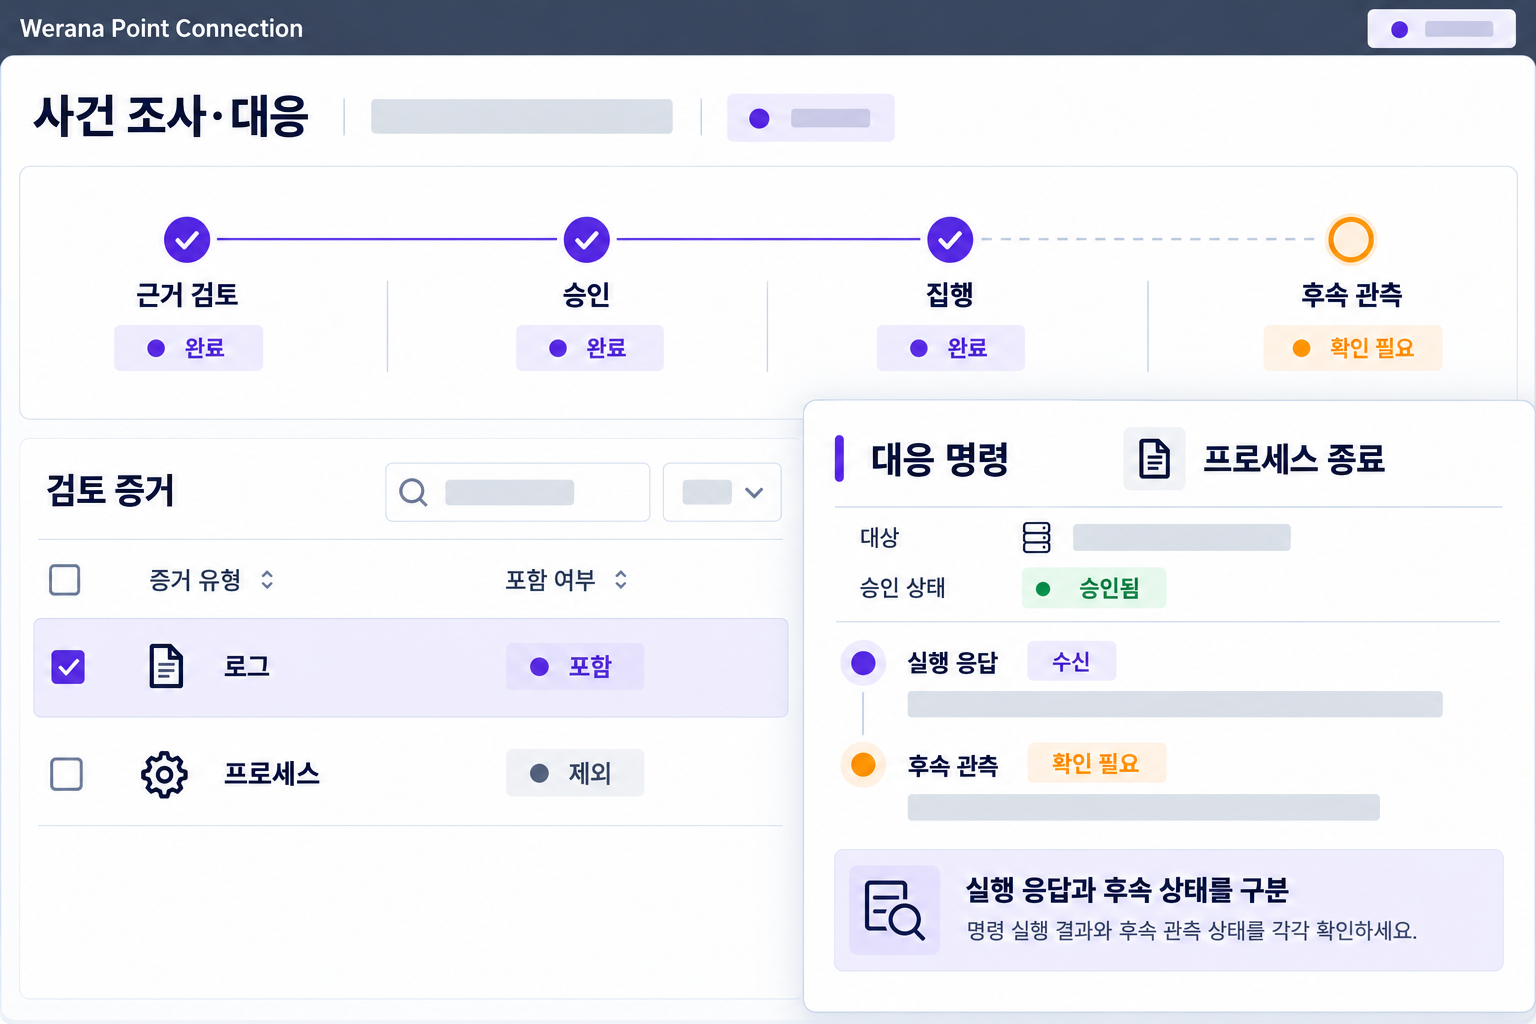
사건의 담당자·판단·처리 이력을 관리하고, 승인된 대응의 실행 응답과 후속 상태를 구분해 확인합니다.
확인 흐름
누가 어떤 근거로 판단했고 무엇을 실행했는지, 사건의 흐름을 한곳에 남기세요.
01
사건 관리(Case Management)에서 담당자·처리 상태, 증거의 포함·제외 사유와 판단을 사건 타임라인(Incident Timeline)으로 연결합니다.
02
사고 대응(Incident Response)은 승인 워크플로우에 따라 지원되는 프로세스 종료·통신 차단·네트워크 격리를 검토합니다.
03
실행 응답과 후속 관측을 구분해 대응 이력과 추가 확인 대상을 남깁니다.
적용 환경·지원 범위
관리 대상과 수집 권한, 현재 운영하는 보안체계를 바탕으로 적용 범위를 검토합니다.
도입 시 비교할 보안 분야EDR · NDR · XDR · SIEM · SOAR · DFIR
지원 대응 기능·권한·승인 조건을 확인한 범위에서 실행합니다.
FAQ
명령 실행 응답과 이후 관측·서비스 상태를 구분해 추가 확인 여부를 판단합니다.
EDR·NDR은 엔드포인트·네트워크의 탐지와 대응, XDR은 여러 보안 영역의 연계, SIEM은 보안 정보·이벤트 관리, SOAR는 도구 연동과 대응 절차 자동화가 주요 검토 대상입니다. 이 서비스에서는 사건 증거·담당자·승인·대응 명령·후속 관측을 중심으로 비교합니다. 이기종 도구 연동과 플레이북 제공 범위는 별도로 확인합니다.
DFIR은 디지털 포렌식과 사고 대응을 함께 다루는 분야입니다. 사건 증거와 타임라인을 관리하는 기능은 메모리·디스크 이미지 수집이나 포렌식 분석 전체와 구분됩니다. 지원되는 증거·대응 명령과 수집·보관·승인 조건을 확인하세요.
현재 관리하는 환경과 확인하려는 과제를 알려주세요. 지원 기능과 수집·설치 조건을 함께 안내합니다.