
01
외부에 열린 시작점부터
공격 표면 관리(ASM, Attack Surface Management)의 관점에서 외부 노출 자산과 접근 가능한 서비스를 살펴봅니다.
WERANA / 서비스
공격 표면·경로 분석
노출된 서비스와 자산의 관계를 따라가며, 경로의 판단 근거와 추가로 확인할 구간을 살펴봅니다.
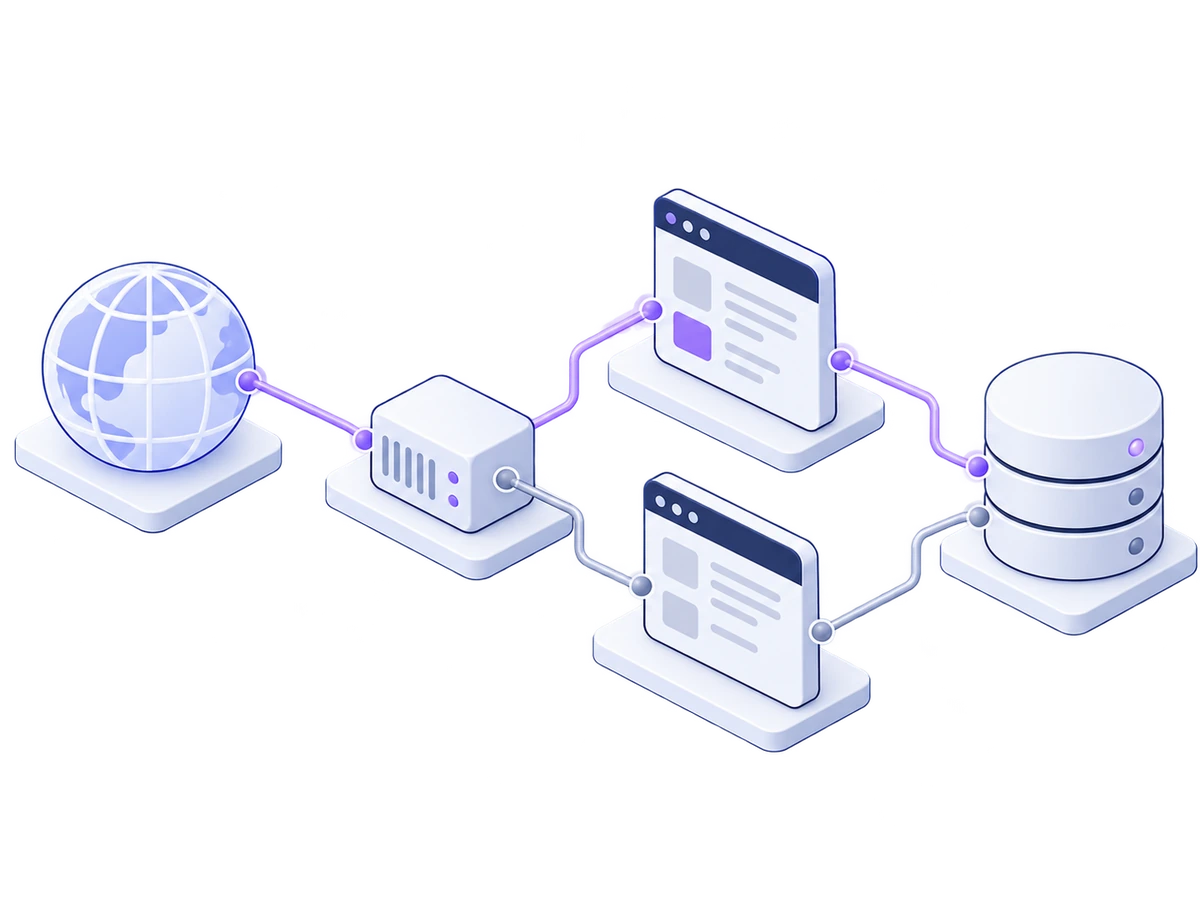
확인 흐름
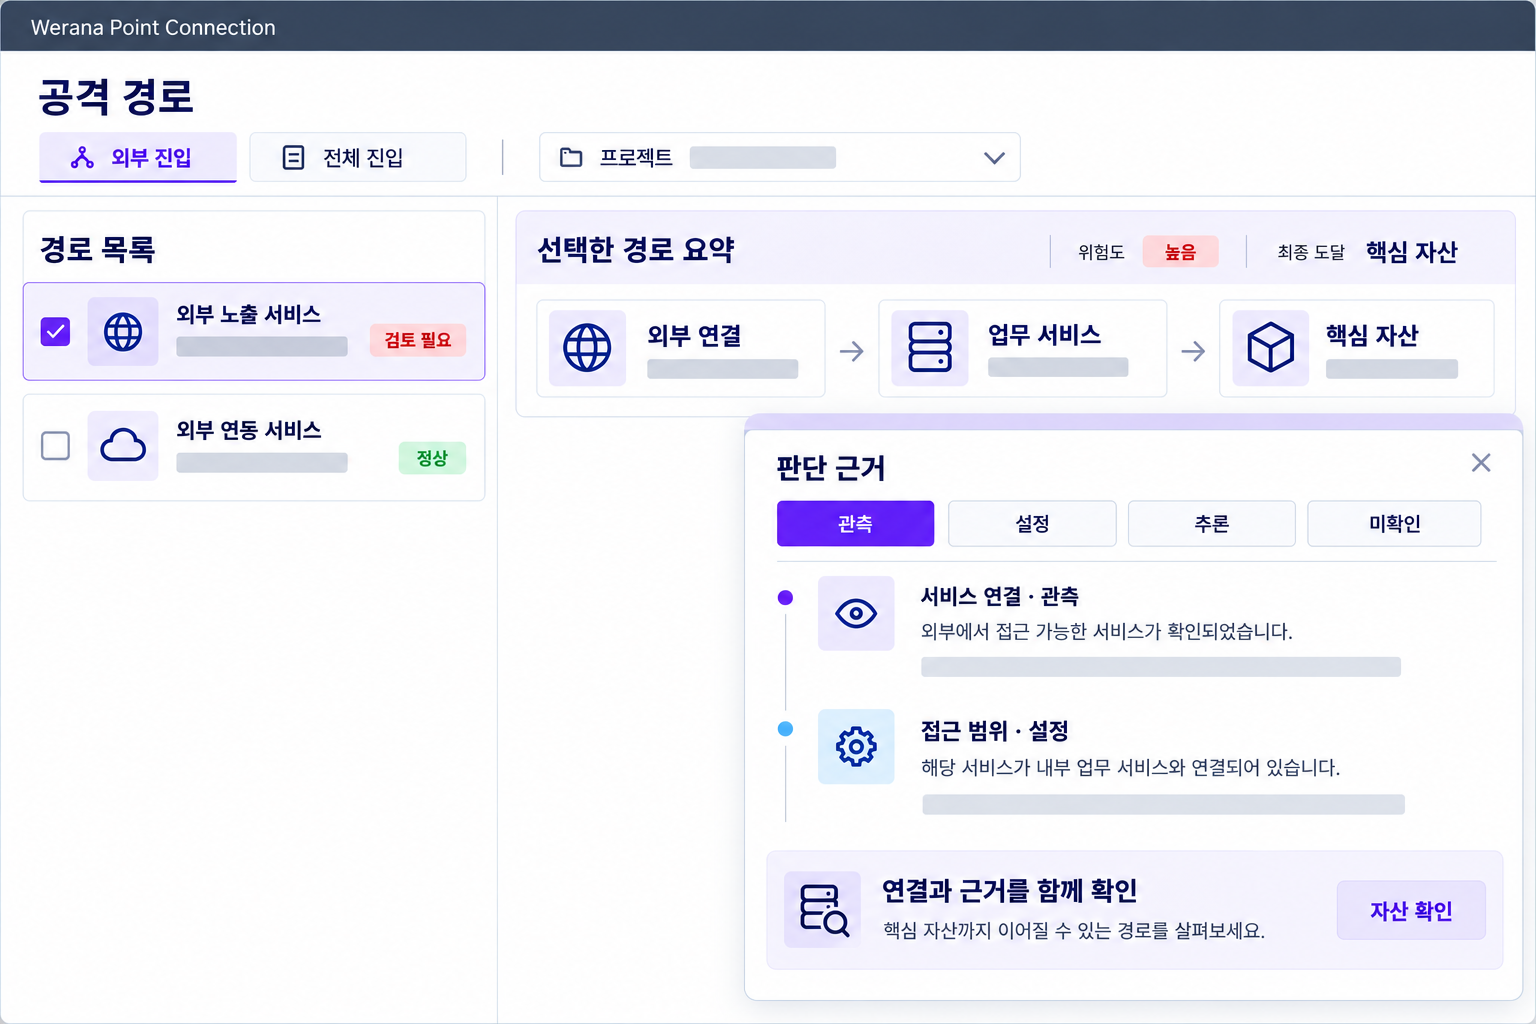
외부 노출 하나가 어떤 업무로 이어질 수 있는지, 연결 경로와 판단 근거를 함께 살펴보세요.
01
공격 표면 관리(ASM, Attack Surface Management)의 관점에서 외부 노출 자산과 접근 가능한 서비스를 살펴봅니다.
02
공격 경로 분석(Attack Path Analysis)에서 네트워크 토폴로지(Network Topology)와 서비스 의존 관계(Service Dependency)를 함께 검토합니다.
03
경로 우선순위를 살피면서 관측·설정·추론 근거와 미확인 구간을 구분합니다.
적용 환경·지원 범위
관리 대상과 수집 권한, 현재 운영하는 보안체계를 바탕으로 적용 범위를 검토합니다.
도입 시 비교할 보안 분야EASM · CAASM · CTEM · BAS
수집된 연결과 경로 분석이 제공되는 환경의 적용 조건을 확인합니다.
FAQ
가능한 연결과 관측·설정·추론 근거를 보여주며, 경로의 존재만으로 실제 침해를 뜻하지는 않습니다.
EASM은 외부에서 보이는 공격 표면, CAASM은 여러 원천의 자산과 보안 상태를 대조하는 범위를 다룹니다. 이 서비스에서는 수집된 외부 연결과 서비스·핵심 자산의 관계를 바탕으로 가능한 경로와 근거를 검토합니다. 외부 자산 발견·연동 범위는 환경별로 확인합니다.
CTEM은 노출 식별·우선순위·검증·조치를 이어가는 지속적 관리 접근이고, BAS는 모의 공격으로 통제 효과를 검증하는 분야입니다. 여기서 제공하는 경로 분석은 실제 공격 실행이나 침투 성공 검증과 구분됩니다. 경로의 존재만으로 침해 발생이나 공격 성공을 확정하지 않습니다.
현재 관리하는 환경과 확인하려는 과제를 알려주세요. 지원 기능과 수집·설치 조건을 함께 안내합니다.