
01
계정에서 접근 대상까지 연결
비인간 ID(NHI) 중 쿠버네티스 서비스 계정(ServiceAccount)의 역할 기반 접근 제어(RBAC)를 살펴봅니다. RoleBinding·ClusterRoleBinding으로 연결된 Role·ClusterRole의 리소스·허용 작업을 최소 권한 관점에서 검토합니다.
WERANA / 서비스
계정·권한 점검
쿠버네티스 서비스 계정의 RBAC 연결과 장기 토큰, 관측 가능한 인증정보를 살펴봅니다.
확인 흐름
RBAC 연결과 인증 수단을 따라가며 과도한 권한과 추가로 확인할 위험을 살펴보세요.
01
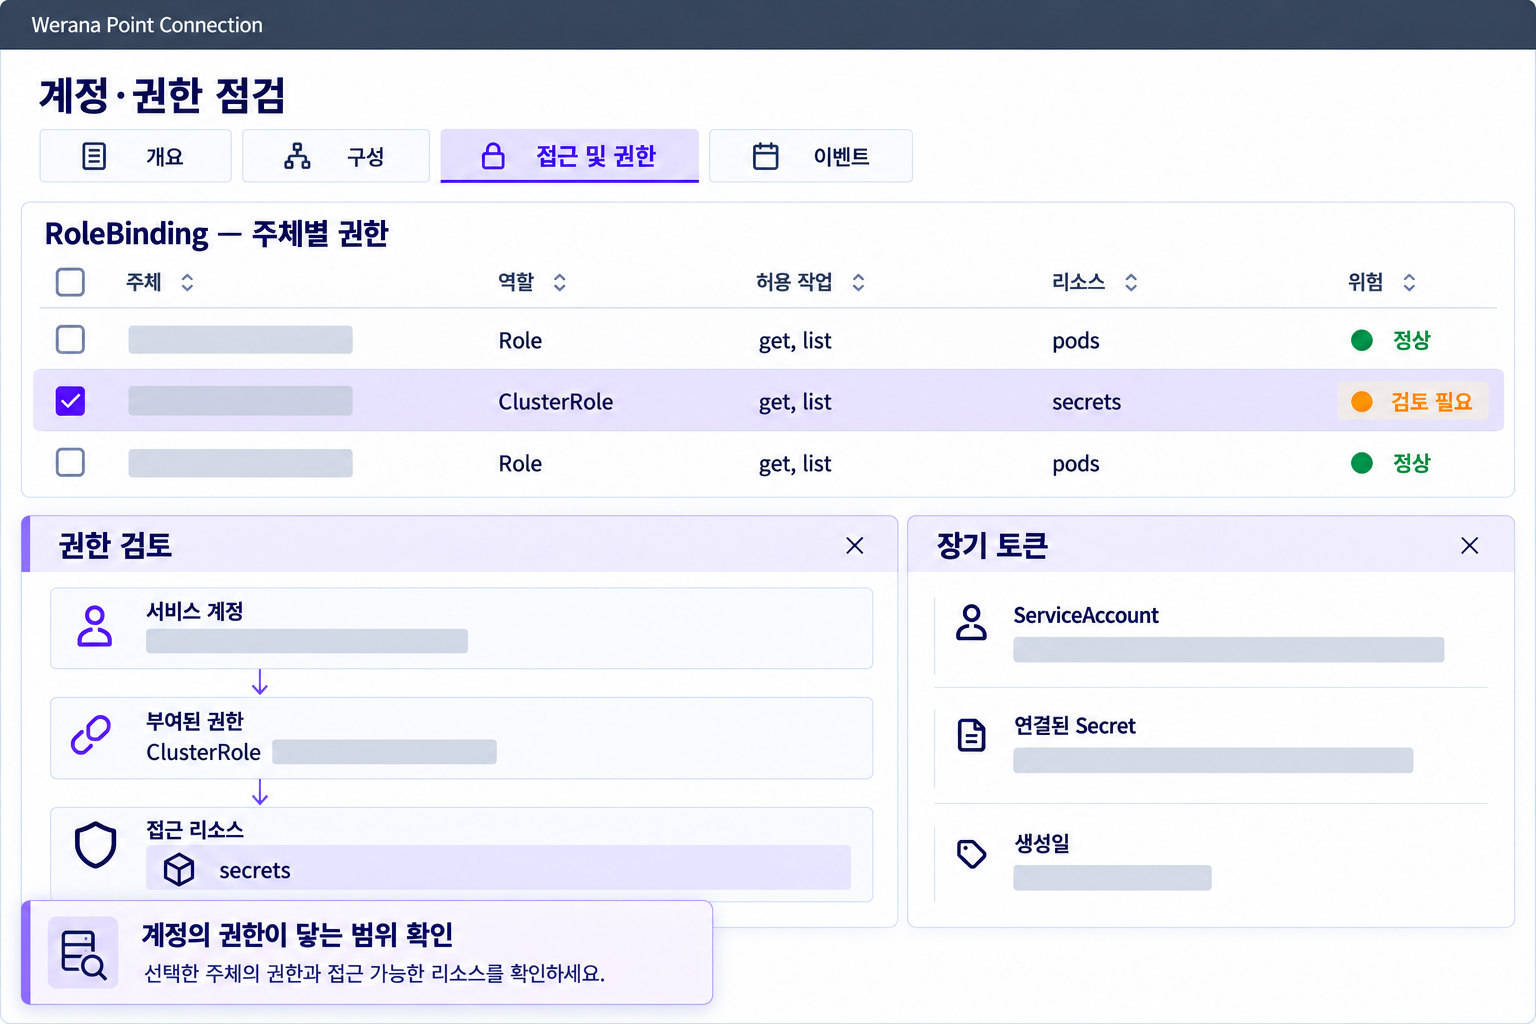
비인간 ID(NHI) 중 쿠버네티스 서비스 계정(ServiceAccount)의 역할 기반 접근 제어(RBAC)를 살펴봅니다. RoleBinding·ClusterRoleBinding으로 연결된 Role·ClusterRole의 리소스·허용 작업을 최소 권한 관점에서 검토합니다.
02
장기 토큰과 연결된 Secret의 메타데이터를 계정·접근 대상과 함께 살펴보세요. 오래 유지된 인증 수단 중 검토할 대상을 찾되, 토큰의 나이만으로 미사용 상태를 확정하지 않습니다.
03
지원되는 HTTP 관측에서 인증정보 노출 신호를 확인합니다. 수집 가능한 통신과 관측 기간·권한을 함께 살펴 추가 점검할 대상을 정하세요.
적용 환경·지원 범위
관리 대상과 수집 권한, 현재 운영하는 보안체계를 바탕으로 적용 범위를 검토합니다.
도입 시 비교할 보안 분야NHI · RBAC · IAM · CIEM
Kubernetes 서비스 계정·RBAC·수집 가능한 인증정보를 대상으로 합니다.
FAQ
관측 범위와 기간·수집 조건을 함께 봐야 하며, 관측 없음만으로 미사용을 단정하지 않습니다.
NHI는 서비스·워크로드 등 비인간 주체의 ID, IAM은 신원·접근 관리, CIEM은 클라우드 인프라 권한 관리, RBAC은 역할 기반 접근 제어를 뜻합니다. 이 서비스는 수집된 쿠버네티스 서비스 계정·바인딩·역할·장기 토큰을 중심으로 설명합니다. 클라우드 사업자별 IAM 권한 분석 범위는 연동 상태와 지원 항목을 별도로 확인합니다.
RoleBinding·ClusterRoleBinding이 어떤 Role·ClusterRole을 연결하는지, 어떤 리소스에 어떤 작업을 허용하는지 확인합니다. cluster-admin 연결과 장기 토큰 등 위험 근거를 함께 검토합니다. 접근 기록이 없다는 이유만으로 계정이나 권한이 불필요하다고 확정하지 않습니다.
현재 관리하는 환경과 확인하려는 과제를 알려주세요. 지원 기능과 수집·설치 조건을 함께 안내합니다.